احراز هویت هکروان HackerOne |ثبت نام و وریفای اکانت ایرانیان
HackerOne چیست و چرا احراز هویت در آن اهمیت دارد؟
HackerOne یکی از شناختهشدهترین پلتفرمهای Bug Bounty و گزارش آسیبپذیری در جهان است که پژوهشگران امنیتی را به شرکتها و سازمانهایی متصل میکند که قصد دارند مشکلات امنیتی محصولات و زیرساختهای خود را شناسایی کنند. پژوهشگر میتواند برنامههای موجود در HackerOne را بررسی کرده و در محدودهای که هر سازمان مشخص کرده است به دنبال آسیبپذیری بگردد. اگر یک باگ معتبر پیدا شود، پژوهشگر آن را همراه با مراحل بازتولید، شواهد فنی و توضیح تأثیر امنیتی گزارش میکند و در برنامههای دارای پاداش، گزارش تأییدشده میتواند به دریافت Bug Bounty منجر شود.
فعالیت در HackerOne فقط به پیدا کردن باگ محدود نمیشود. هر برنامه دارای قوانین مشخصی درباره Scope، داراییهای مجاز، آسیبپذیریهای قابل قبول، روش تست و شرایط دریافت پاداش است. برای مثال ممکن است آزمایش یک دامنه مجاز باشد، اما تست بخش دیگری از زیرساخت همان شرکت خارج از Scope محسوب شود. به همین دلیل حتی پیدا کردن یک آسیبپذیری واقعی نیز لزوماً به معنی دریافت پاداش نیست و پژوهشگر باید قبل از شروع، Policy برنامه را بهدقت مطالعه کند.
خدمات احرازچی
- احراز هویت و وریفای تضمینی HackerOne
- افتتاح حساب با نام و مشخصات شما
- احراز هویت در کمتر از 24 ساعت
- افتتاح حساب بانکی بین المللی
یکی از مراحل مهم برای فعالیت حرفهای در این پلتفرم، احراز هویت HackerOne یا ID Verification است. HackerOne برای فرایند استاندارد تأیید هویت پژوهشگران از سرویس Veriff استفاده میکند. در این فرایند هویت واقعی صاحب حساب با استفاده از اطلاعات و مدارک شناسایی معتبر بررسی میشود. اطلاعات ارائهشده باید متعلق به خود صاحب حساب باشد و با مشخصاتی که در مراحل مرتبط با پرداخت و امور مالی ثبت میشوند سازگاری داشته باشد.
احراز هویت در HackerOne را نباید با تضمین دریافت پاداش اشتباه گرفت. وریفای شدن صرفاً یکی از الزامات حساب برای برخی فعالیتهاست و ارزش گزارش همچنان بر اساس معتبر بودن آسیبپذیری، قوانین برنامه، تکراری نبودن گزارش، شدت مشکل و تأثیر امنیتی آن ارزیابی میشود. همچنین تأیید هویت، تنظیم روش دریافت پاداش و تکمیل اطلاعات مالیاتی مراحل جداگانهای هستند. به همین دلیل پژوهشگری که قصد کسب درآمد از HackerOne را دارد باید از همان ابتدا علاوه بر مهارت فنی، شرایط حساب، احراز هویت و الزامات دریافت پاداش را نیز در نظر بگیرد.
آیا احراز هویت HackerOne در سال ۲۰۲۶ اجباری است؟
الزام احراز هویت در HackerOne به نوع برنامهای بستگی دارد که پژوهشگر قصد فعالیت در آن را دارد. بر اساس ساختار فعلی این پلتفرم، پژوهشگرانی که میخواهند به Bug Bounty Program یا BBP گزارش آسیبپذیری ارسال کنند، باید فرایند ID Verification را تکمیل کرده باشند. بنابراین اگر هدف شما از فعالیت در HackerOne پیدا کردن باگ و دریافت پاداش نقدی از برنامههای Bug Bounty است، احراز هویت یکی از مراحل مهم آمادهسازی حساب محسوب میشود و بهتر است قبل از شروع فعالیت جدی انجام شود.
در مقابل، شرایط Vulnerability Disclosure Program یا VDP متفاوت است. VDP بیشتر برای ایجاد یک مسیر رسمی و امن جهت گزارش آسیبپذیری به سازمانها طراحی شده و الزام عمومی احراز هویت مربوط به BBP شامل این برنامهها نمیشود. به همین دلیل ممکن است یک پژوهشگر بدون تکمیل ID Verification همچنان بتواند در برخی برنامههای HackerOne گزارش ارسال کند، اما برای برنامههای دارای Bug Bounty با محدودیت مواجه شود.
09981299991 | 02128428446
پشتیبانی و مشاوره از طریق تلگرام نیز در دسترس است.
نکته مهم این است که Verified شدن حساب به معنی دسترسی خودکار به تمام برنامهها یا تضمین دریافت پاداش نیست. بعضی برنامهها خصوصی هستند و تنها پژوهشگران دعوتشده میتوانند در آنها فعالیت کنند. همچنین هر برنامه Scope، قوانین تست، شرایط پذیرش گزارش و ساختار پاداش مخصوص خود را دارد. حتی پس از تکمیل احراز هویت، گزارش باید مطابق همین قوانین ارسال شود تا امکان بررسی و دریافت Bounty وجود داشته باشد.
احراز هویت را همچنین نباید با تکمیل حساب مالی یکی دانست. پژوهشگری که پاداش دریافت میکند ممکن است علاوه بر ID Verification به روش پرداخت معتبر و Tax Form نیز نیاز داشته باشد. در نتیجه برای فعالیت درآمدی در HackerOne باید احراز هویت، شرایط برنامه و امکان دریافت پاداش را بهعنوان مراحل مرتبط اما جداگانه بررسی کرد.
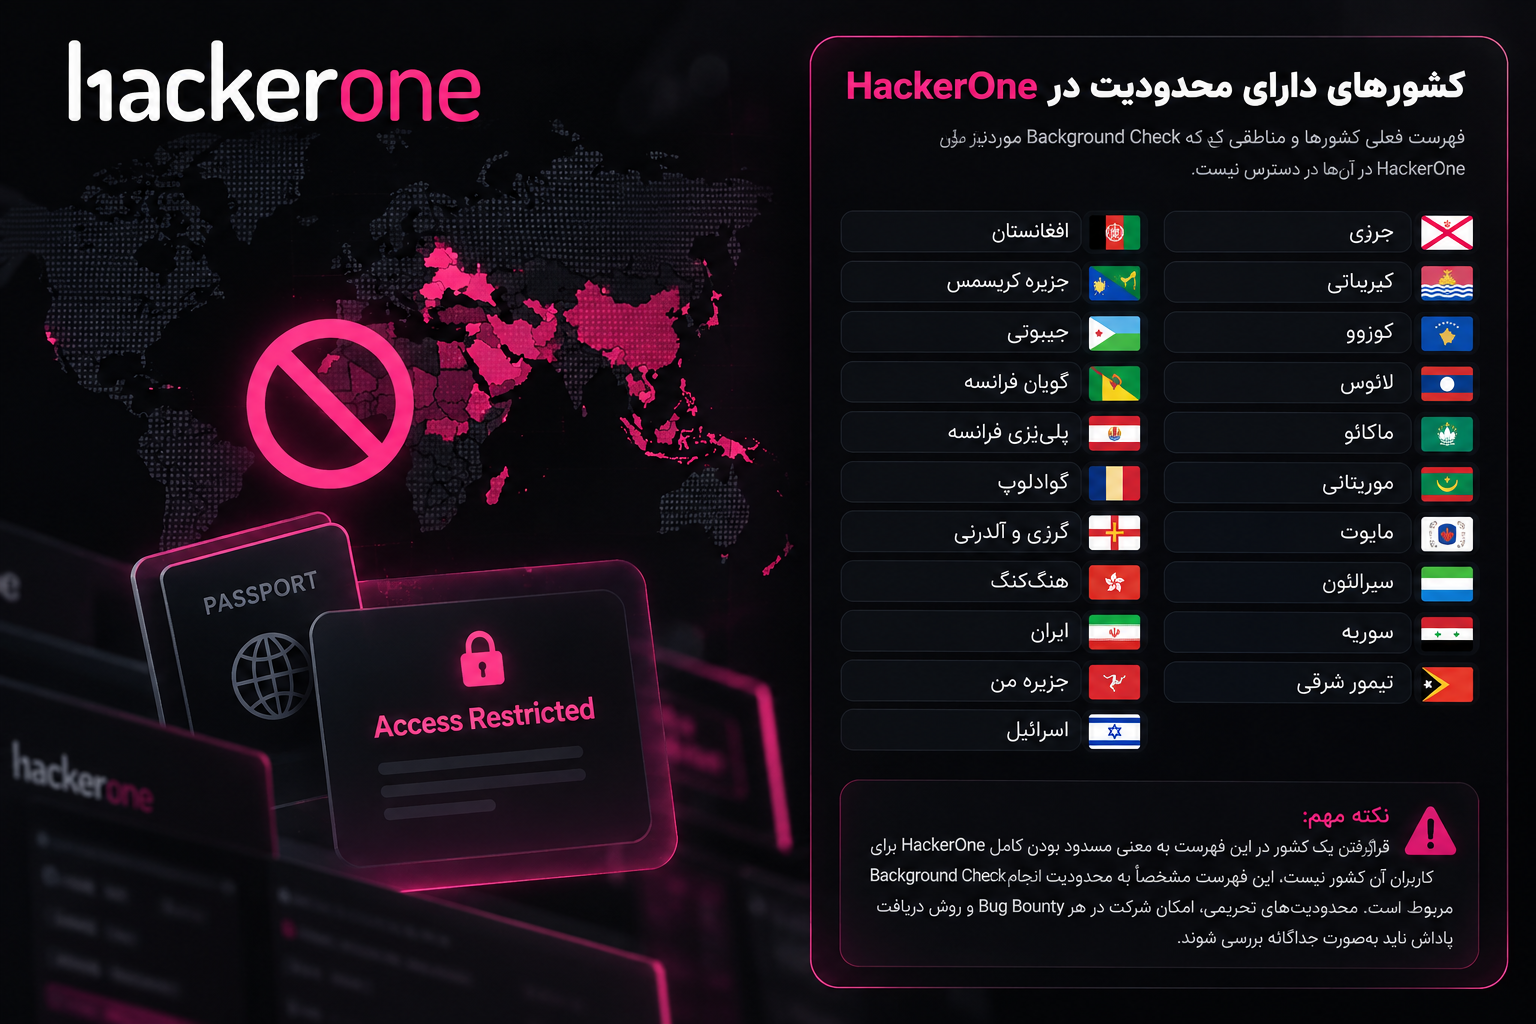
کشورهای تحریمشده و محدودیتهای HackerOne
در HackerOne موضوع «کشورهای تحریمشده» را نباید به شکل یک فهرست ثابت برای تمام بخشهای پلتفرم در نظر گرفت. HackerOne یک شرکت آمریکایی است و باید الزامات تحریمها و مقررات قانونی ایالات متحده را رعایت کند. علاوه بر این، هر برنامه Bug Bounty میتواند براساس قوانین سازمان برگزارکننده، کشور محل اقامت یا تابعیت پژوهشگر، محدودیتهای جغرافیایی جداگانهای داشته باشد. به همین دلیل امکان ساخت حساب، احراز هویت، شرکت در یک برنامه و دریافت پاداش چهار موضوع کاملاً یکسان نیستند. HackerOne Help Center
برای نمونه، محدودیتهای مرتبط با کشورهایی مانند ایران، سوریه، کره شمالی و کوبا معمولاً به دلیل مقررات تحریمی آمریکا اهمیت ویژهای دارند؛ اما وضعیت دقیق باید براساس سرویس، برنامه و نوع پرداخت بررسی شود. حتی ممکن است یک برنامه خصوصی فقط پژوهشگران کشورهای مشخصی را بپذیرد یا برای دسترسی، شرایط مربوط به Residency یا Citizenship داشته باشد. HackerOne Clear نیز میتواند چنین الزامات جغرافیایی جداگانهای داشته باشد. HackerOne Help Center
برای کاربران ایرانی نکته بسیار مهم این است که پذیرفته شدن مدرک هویتی توسط Veriff به معنی رفع محدودیتهای تحریمی HackerOne نیست. Veriff وظیفه بررسی هویت را برعهده دارد، در حالی که واجد شرایط بودن برای برنامهها و دریافت پاداش براساس قوانین HackerOne، مقررات مالی و شرایط همان برنامه تعیین میشود. HackerOne همچنین تأکید میکند که احراز هویت باید توسط خود صاحب حساب، بدون VPN یا Traffic Anonymizer و با مدرک واقعی و معتبر انجام شود.
| کشور / منطقه | وضعیت | نوع محدودیت |
|---|---|---|
| افغانستان | محدود | Background Check / Clear |
| جزیره کریسمس | محدود | Background Check / Clear |
| جیبوتی | محدود | Background Check / Clear |
| گویان فرانسه | محدود | Background Check / Clear |
| پلینزی فرانسه | محدود | Background Check / Clear |
| گوادلوپ | محدود | Background Check / Clear |
| گرنزی و آلدرنی | محدود | Background Check / Clear |
| هنگکنگ | محدود | Background Check / Clear |
| ایران | محدود | Background Check / Clear |
| جزیره من | محدود | Background Check / Clear |
| اسرائیل | محدود | Background Check / Clear |
| جرزی | محدود | Background Check / Clear |
| کیریباتی | محدود | Background Check / Clear |
| کوزوو | محدود | Background Check / Clear |
| لائوس | محدود | Background Check / Clear |
| ماکائو | محدود | Background Check / Clear |
| موریتانی | محدود | Background Check / Clear |
| مایوت | محدود | Background Check / Clear |
| سیرالئون | محدود | Background Check / Clear |
| سوریه | محدود | Background Check / Clear |
| تیمور شرقی | محدود | Background Check / Clear |
محدودیت دیگری نیز در HackerOne Clear وجود دارد. براساس فهرست فعلی HackerOne، انجام Criminal Background Check موردنیاز Clear برای برخی کشورها و مناطق از جمله ایران، افغانستان، سوریه، هنگکنگ، ماکائو، اسرائیل، کوزوو، سیرالئون و تعدادی از مناطق دیگر امکانپذیر نیست. این محدودیت مخصوص Background Check است و نباید آن را با فهرست کشورهای تحریمشده HackerOne یکسان دانست. HackerOne Help Center
در بخش دریافت پول نیز محدودیت جداگانهای وجود دارد. برای Bank Transfer، بانکی که پاداش به آن ارسال میشود نباید در فهرست تحریمهای OFAC قرار داشته باشد. بنابراین حتی پس از احراز هویت موفق و دریافت Bounty، وضعیت کشور، بانک مقصد و روش پرداخت همچنان اهمیت دارد. HackerOne Help Center
برای همین، پیش از شروع فعالیت درآمدی در HackerOne بهتر است چهار مورد را جداگانه بررسی کنید: امکان احراز هویت، شرایط جغرافیایی برنامه Bug Bounty، محدودیتهای قانونی و تحریمی، و امکان استفاده از روش پرداخت موردنظر. تأیید شدن یکی از این مراحل بهتنهایی تضمینکننده تأیید مراحل دیگر نیست.
تفاوت BBP و VDP در HackerOne چیست؟
در HackerOne با دو نوع مهم از برنامههای گزارش آسیبپذیری روبهرو میشوید که شناخت تفاوت آنها قبل از شروع فعالیت ضروری است: Bug Bounty Program یا BBP و Vulnerability Disclosure Program یا VDP. هر دو برای گزارش مسئولانه مشکلات امنیتی ایجاد شدهاند، اما هدف، شرایط فعالیت و نحوه پرداخت پاداش در آنها یکسان نیست.
در BBP شرکت یا سازمان برای آسیبپذیریهایی که شرایط تعیینشده را داشته باشند، پاداش در نظر میگیرد. پژوهشگر ابتدا Scope و Policy برنامه را مطالعه میکند و در صورت کشف آسیبپذیری، گزارش فنی خود را ارسال میکند. اگر گزارش معتبر، داخل محدوده مجاز و واجد شرایط Bounty باشد، مقدار پاداش معمولاً با توجه به قوانین برنامه، شدت و تأثیر آسیبپذیری مشخص میشود. برای ارسال گزارش به این نوع برنامهها در ساختار فعلی HackerOne، تکمیل ID Verification برای پژوهشگر الزامی است.
در مقابل، VDP در درجه اول برای ایجاد یک کانال رسمی میان پژوهشگر امنیتی و سازمان طراحی شده است. یعنی شرکت مشخص میکند که پژوهشگران چگونه و تحت چه شرایطی آسیبپذیریهای احتمالی را به آن گزارش کنند. تفاوت مهم اینجاست که VDP الزاماً یک برنامه دارای پاداش نقدی نیست؛ بنابراین نباید صرفاً با مشاهده یک برنامه در HackerOne تصور کرد که هر گزارش معتبر حتماً Bounty دریافت میکند. الزام عمومی احراز هویت BBP نیز برای VDPها اعمال نمیشود.
برای پژوهشگری که هدف اصلی او کسب درآمد از HackerOne است، تشخیص این تفاوت اهمیت زیادی دارد. قبل از بررسی هر هدف باید مشخص شود برنامه BBP است یا VDP، چه داراییهایی داخل Scope قرار دارند و چه آسیبپذیریهایی واجد شرایط دریافت جایزه هستند. به این ترتیب پژوهشگر میتواند زمان خود را روی برنامهای صرف کند که با هدف و مهارت او هماهنگ است و قبل از شروع نیز الزامات احراز هویت و پرداخت آن را میداند.
شرایط لازم برای احراز هویت HackerOne
برای تکمیل احراز هویت HackerOne داشتن حساب کاربری بهتنهایی کافی نیست و اطلاعاتی که برای وریفای ارائه میشوند باید واقعی و متعلق به صاحب همان حساب باشند. HackerOne فرایند استاندارد ID Verification را از طریق Veriff انجام میدهد و در این مرحله هویت پژوهشگر با استفاده از مدرک شناسایی معتبر و فرایند تأیید چهره بررسی میشود. برای احراز هویت استاندارد، کاربر باید حداقل ۱۸ سال سن داشته باشد؛ کاربران زیر ۱۸ سال باید برای بررسی شرایط و مسیر مربوط به افراد کمسنتر از راهنمایی پشتیبانی HackerOne استفاده کنند.
| شرط | توضیحات |
|---|---|
| سن | ۱۸ سال یا بیشتر برای فرایند استاندارد |
| مدرک هویتی | اصل مدرک معتبر و پشتیبانیشده توسط Veriff |
| مشخصات حساب | اطلاعات واقعی و متعلق به صاحب حساب |
| تأیید چهره | انجام فرایند بررسی چهره طبق درخواست Veriff |
| کیفیت مدرک | تصویر واضح، خوانا و بدون پوشاندن اطلاعات ضروری |
| دریافت پاداش | احراز هویت بهتنهایی تضمینکننده امکان پرداخت نیست |
کیفیت ثبت مدرک نیز اهمیت زیادی دارد. تصویر باید واضح باشد، اطلاعات اصلی مدرک خوانده شود و هنگام ثبت تصویر چهره نیز شرایط لازم برای تشخیص هویت فراهم باشد. استفاده از اطلاعات یا مدارک شخص دیگر راه مناسبی برای تکمیل وریفای نیست، زیرا اطلاعات هویتی در مراحل بعدی میتواند با مشخصات مالیاتی و دریافت پاداش ارتباط پیدا کند.
برای کاربران ایرانی یک نکته مهم وجود دارد: پشتیبانی شدن یک مدرک توسط Veriff به معنی تضمین دسترسی به تمام خدمات یا امکان دریافت پاداش HackerOne نیست. تأیید هویت، قوانین کشور محل اقامت، محدودیتهای قانونی HackerOne و روشهای قابل استفاده برای دریافت Bounty موضوعات جداگانهای هستند. به همین دلیل قبل از شروع وریفای بهتر است علاوه بر نوع مدرک، شرایط حساب و امکان استفاده از مراحل بعدی دریافت پاداش نیز بررسی شود.
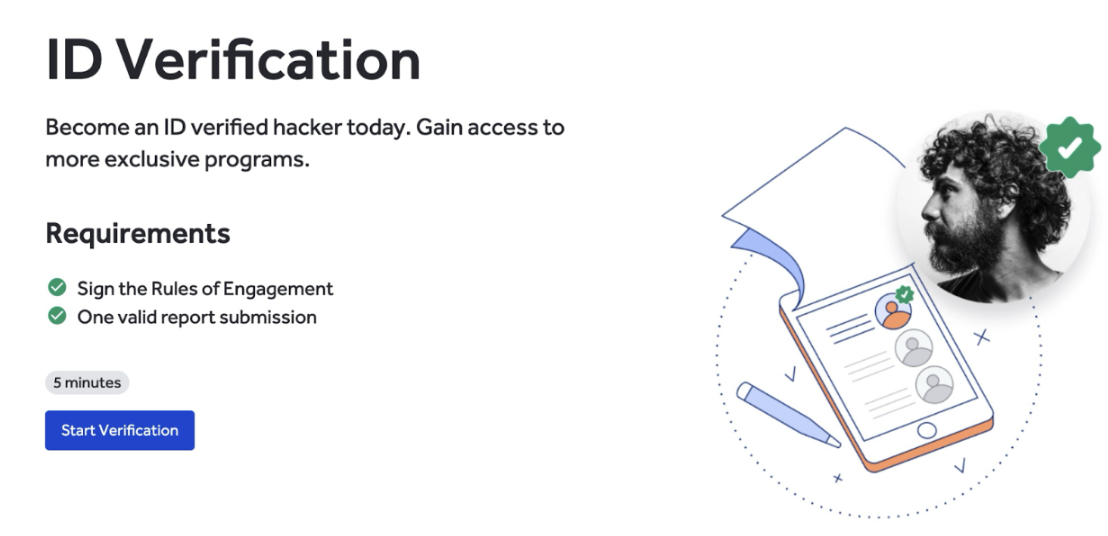
احراز هویت HackerOne توسط Veriff چگونه انجام میشود؟
فرایند احراز هویت HackerOne از داخل حساب کاربری آغاز میشود، اما بررسی هویت توسط سرویس Veriff انجام میگیرد. زمانی که پژوهشگر وارد مرحله ID Verification میشود، باید اطلاعات و مدرک هویتی معتبر خود را برای بررسی ارائه کند. هدف این مرحله تأیید این موضوع است که حساب HackerOne به یک شخص واقعی تعلق دارد و فردی که درخواست وریفای را انجام میدهد همان صاحب مدرک ارائهشده است.
در این فرایند معمولاً ابتدا کشور و نوع مدرک هویتی مشخص میشود و سپس تصاویر موردنیاز از اصل مدرک ثبت میشوند. بسته به نوع مدرک، ممکن است تصویر یک یا هر دو سمت آن لازم باشد. Veriff همچنین مرحله بررسی چهره را انجام میدهد تا هویت متقاضی با مدرک ارائهشده تطبیق داده شود. نوع مدارک قابل قبول نیز برای همه کشورها یکسان نیست و باید مدرکی انتخاب شود که Veriff برای کشور صادرکننده آن پشتیبانی میکند.
یکی از مهمترین عوامل موفقیت در وریفای، کیفیت مدرک و تصاویر ثبتشده است. اطلاعات مدرک باید کاملاً خوانا باشد، تصویر تار یا بیش از حد تاریک نباشد و قسمتهای مهم مدرک پوشانده نشوند. همچنین مدرک باید معتبر و متعلق به خود صاحب حساب باشد. ارائه اطلاعات ناسازگار یا مدرک نامعتبر میتواند باعث ناموفق شدن بررسی شود.
پس از ارسال اطلاعات، نتیجه بررسی به HackerOne منتقل میشود و وضعیت ID Verification حساب مشخص خواهد شد. اگر وضعیت برای مدتی Pending باقی بماند، بررسی ممکن است به زمان بیشتری نیاز داشته باشد. طبق راهنمای HackerOne، این فرایند در برخی موارد میتواند تا ۷۲ ساعت طول بکشد. در بخشهای بعدی، مدارک قابل قبول و سپس مراحل انجام وریفای HackerOne را دقیقتر بررسی میکنیم.
چه مدارکی برای احراز هویت HackerOne قابل قبول است؟
برای تکمیل احراز هویت HackerOne باید یک مدرک شناسایی معتبر ارائه شود که توسط سیستم Veriff برای کشور صادرکننده آن پشتیبانی شود. مدارک قابل پذیرش میتوانند شامل پاسپورت، کارت شناسایی ملی، گواهینامه رانندگی یا مجوز اقامت باشند؛ با این حال، امکان استفاده از هرکدام به کشور صادرکننده مدرک بستگی دارد و نمیتوان یک فهرست ثابت را برای تمام کاربران در نظر گرفت.
مدرکی که برای وریفای استفاده میشود باید اصل، معتبر، منقضینشده و متعلق به صاحب حساب HackerOne باشد. اطلاعات اصلی مانند نام، مشخصات هویتی، تصویر دارنده مدرک و سایر بخشهایی که برای بررسی لازم هستند باید واضح و خوانا باشند. عکس تار، انعکاس شدید نور، پوشاندن بخشی از مدرک، کیفیت پایین تصویر یا استفاده از تصویر دستکاریشده میتواند باعث شود بررسی هویت با موفقیت انجام نشود.
برای کاربران ایرانی، انتخاب نوع مدرک اهمیت بیشتری دارد. بر اساس فهرست مدارک پشتیبانیشده Veriff، پاسپورت ایران در حال حاضر برای فرایند تأیید هویت پشتیبانی میشود؛ در حالی که نباید فرض کرد کارت ملی یا گواهینامه ایرانی نیز الزاماً برای همین فرایند قابل استفاده است. از آنجا که فهرست کشورهای و مدارک پشتیبانیشده ممکن است تغییر کند، وضعیت مدرک باید در زمان انجام وریفای دوباره بررسی شود.
همچنین پذیرفته شدن پاسپورت ایرانی توسط Veriff فقط به مرحله بررسی مدرک و هویت مربوط میشود. این موضوع بهتنهایی به معنی تضمین امکان فعالیت در تمام برنامههای HackerOne یا دریافت پاداش برای کاربر ایرانی نیست؛ زیرا محدودیتهای قانونی، کشور محل اقامت و شرایط پرداخت HackerOne جداگانه بررسی میشوند. به همین دلیل بهتر است قبل از شروع احراز هویت، هم وضعیت مدرک و هم شرایط استفاده از حساب و دریافت Bounty بررسی شود.
آموزش مرحلهبهمرحله احراز هویت HackerOne
برای شروع احراز هویت HackerOne ابتدا وارد حساب کاربری خود شوید و از بخش تنظیمات حساب به قسمت Rewards and Payments بروید. در این قسمت وضعیت Identity Verification نمایش داده میشود و در صورت فعال بودن امکان وریفای، میتوانید فرایند تأیید هویت را آغاز کنید. پس از شروع، HackerOne شما را وارد فرایند احراز هویت Veriff میکند تا اطلاعات و مدارک موردنیاز بررسی شوند.
ورود به حساب HackerOne
وارد حساب کاربری خود شوید و بخش مربوط به Rewards and Payments و وضعیت Identity Verification را بررسی کنید.
شروع فرایندشروع ID Verification
گزینه مربوط به احراز هویت را انتخاب کنید. ادامه فرایند بررسی هویت از طریق سرویس Veriff انجام میشود.
Veriffانتخاب مدرک هویتی
کشور صادرکننده و یکی از مدارک پشتیبانیشده را انتخاب کنید. مدرک باید معتبر و متعلق به صاحب حساب باشد.
مدرک معتبرثبت تصویر مدرک
تصاویر موردنیاز را مطابق دستورالعمل ثبت کنید. نوشتهها و مشخصات اصلی مدرک باید واضح و خوانا باشند.
Document Checkتأیید چهره
مراحل بررسی چهره را طبق راهنمای نمایشدادهشده انجام دهید تا امکان تطبیق هویت با مدرک فراهم شود.
Face Verificationارسال برای بررسی
پس از تکمیل مراحل، اطلاعات برای بررسی ارسال میشود. در برخی موارد وضعیت درخواست ممکن است مدتی Pending باقی بماند.
Pendingتکمیل وریفای حساب
پس از تأیید، وضعیت ID Verification حساب تکمیل میشود. برای دریافت پاداش ممکن است تنظیمات پرداخت و Tax Form نیز لازم باشد.
Verified ✓در مرحله بعد باید کشور صادرکننده مدرک و مدرک هویتی پشتیبانیشده را انتخاب کنید. بسته به کشور، گزینههایی مانند پاسپورت، کارت شناسایی، گواهینامه یا مجوز اقامت ممکن است در دسترس باشند. سپس باید مطابق دستورالعمل Veriff از اصل مدرک هویتی تصویر تهیه کنید. اطلاعات مدرک باید کاملاً خوانا باشد و تمام قسمتهای موردنیاز در تصویر قرار بگیرند.
پس از ثبت مدرک، مرحله تأیید چهره انجام میشود. در این قسمت باید دستورالعمل نمایشدادهشده روی صفحه را دنبال کنید تا سیستم بتواند چهره فرد متقاضی را با اطلاعات و تصویر مدرک ارائهشده بررسی کند. نور مناسب، واضح بودن تصویر و انجام مراحل توسط خود صاحب مدرک میتواند از بروز خطاهای غیرضروری جلوگیری کند.
پس از ارسال درخواست، نتیجه بررسی در وضعیت احراز هویت حساب مشخص میشود. تأیید ممکن است سریع انجام شود یا درخواست برای بررسی بیشتر در حالت Pending قرار بگیرد. در برخی موارد این بررسی میتواند تا حدود ۷۲ ساعت زمان ببرد. اگر درخواست رد شود، بهتر است بهجای ارسال مکرر اطلاعات متفاوت، ابتدا علت خطا بررسی و سپس با همان اطلاعات واقعی و مدرک معتبر برای اصلاح مشکل اقدام شود.
پس از تأیید موفق هویت، مرحله ID Verification حساب تکمیل میشود؛ اما برای دریافت پاداش HackerOne ممکن است همچنان لازم باشد روش پرداخت و Tax Form نیز بهصورت جداگانه تکمیل شوند.
هنگام عکسبرداری از مدرک و چهره برای وریفای HackerOne به چه نکاتی توجه کنیم؟
یکی از مهمترین مراحل احراز هویت HackerOne با Veriff ثبت صحیح تصویر مدرک و انجام مرحله تأیید چهره است. حتی اگر مدرک شما معتبر و مورد پشتیبانی باشد، کیفیت نامناسب تصویر یا ناقص بودن اطلاعات قابل مشاهده میتواند باعث شود سیستم نتواند بررسی هویت را بهدرستی تکمیل کند.
هنگام ثبت تصویر مدرک، از اصل مدرک هویتی استفاده کنید و آن را در محیطی با نور مناسب قرار دهید. تمام قسمتهای موردنیاز مدرک باید داخل کادر قرار داشته باشند و نوشتهها، تصویر صاحب مدرک و مشخصات اصلی واضح باشند. تار بودن عکس، انعکاس نور روی سطح پاسپورت یا کارت، پوشاندن گوشههای مدرک و نور بسیار کم یا شدید میتواند فرایند بررسی را با مشکل مواجه کند.
در مرحله تأیید چهره نیز بهتر است صورت کاملاً مشخص باشد و نور از روبهرو به چهره برسد. دستورهایی که Veriff هنگام ثبت تصویر یا بررسی چهره نمایش میدهد باید دقیقاً دنبال شوند. استفاده از تصویر شخص دیگر یا تلاش برای تغییر و دستکاری تصاویر میتواند باعث ناموفق شدن احراز هویت و ایجاد مشکل برای حساب شود.
همچنین بهتر است فرایند را با دوربین سالم، اینترنت پایدار و مرورگر بهروز انجام دهید و تا پایان بررسی صفحه را نبندید. اگر تصویر یا مدرک پذیرفته نشد، بهجای ارسال چندباره همان تصویر نامناسب، ابتدا نور، وضوح، وضعیت مدرک و دستورالعمل نمایشدادهشده را بررسی کنید. هدف این مرحله ثبت یک تصویر حرفهای نیست؛ مهم این است که مدرک و چهره واقعی صاحب حساب با وضوح کافی قابل بررسی باشند.
احراز هویت HackerOne چقدر زمان میبرد؟
مدت زمان احراز هویت HackerOne برای همه کاربران یکسان نیست. پس از تکمیل مراحل و ارسال اطلاعات از طریق Veriff، درخواست وارد مرحله بررسی میشود. در بسیاری از موارد نتیجه در مدت کوتاهی مشخص میشود، اما اگر بررسی بیشتری روی مدرک یا اطلاعات هویتی لازم باشد، وضعیت حساب ممکن است برای مدتی بهصورت Pending نمایش داده شود.
طبق راهنمای HackerOne، اگر وضعیت ID Verification روی Pending قرار گرفته باشد، بهتر است تا ۷۲ ساعت برای تکمیل بررسی فرصت داده شود. باقی ماندن درخواست در این وضعیت لزوماً به معنی رد شدن احراز هویت نیست و ممکن است بررسی اطلاعات هنوز در جریان باشد. به همین دلیل ارسال چندباره درخواست یا تغییر اطلاعات در زمانی که بررسی قبلی هنوز تکمیل نشده، اقدام مناسبی نیست.
کیفیت تصاویر مدرک، خوانا بودن اطلاعات، نوع مدرک، نیاز به بررسی بیشتر و تطبیق اطلاعات میتوانند روی مدت زمان وریفای تأثیر داشته باشند. اگر پس از گذشت زمان اعلامشده همچنان وضعیت حساب تغییری نکرد، میتوان وضعیت درخواست را از داخل HackerOne بررسی کرد و در صورت نیاز از مسیر پشتیبانی رسمی پیگیری انجام داد.
نکته مهم این است که تأیید ID Verification پایان تمام مراحل مربوط به دریافت Bounty نیست. حتی پس از Verified شدن حساب، ممکن است برای دریافت پاداش لازم باشد اطلاعات مربوط به روش پرداخت و Tax Form نیز تکمیل شوند. به همین دلیل بهتر است این مراحل پیش از دریافت اولین پاداش بررسی و آماده شوند.
علت رد شدن احراز هویت HackerOne چیست؟
رد شدن احراز هویت HackerOne معمولاً به این معنی است که Veriff نتوانسته اطلاعات ارائهشده را با اطمینان کافی تأیید کند. یکی از رایجترین دلایل، مشکل در تصویر مدرک است؛ برای مثال تار بودن عکس، انعکاس نور، خارج بودن بخشی از مدرک از کادر یا ناخوانا بودن مشخصات میتواند بررسی خودکار یا دستی را با مشکل مواجه کند.
دلیل دیگر میتواند مربوط به خود مدرک باشد. مدرک منقضیشده، آسیبدیده یا مدرکی که برای کشور صادرکننده توسط Veriff پشتیبانی نمیشود ممکن است پذیرفته نشود. همچنین اطلاعات و مدرک باید متعلق به همان فردی باشد که صاحب حساب HackerOne است. وجود مغایرت در اطلاعات هویتی میتواند باعث شود درخواست برای بررسی بیشتر ارسال شود یا وریفای موفق نباشد.
اطلاعات حساب، مدرک هویتی و چهره باید متعلق به یک شخص و صاحب واقعی حساب باشند. تکرار وریفای با اطلاعات ناسازگار میتواند بررسی حساب را پیچیدهتر کند.
مشکل در مرحله Face Verification نیز میتواند یکی از دلایل ناموفق شدن فرایند باشد. نور نامناسب، پوشیده بودن بخشی از صورت، کیفیت پایین دوربین یا انجام نادرست دستورالعملهای نمایشدادهشده ممکن است امکان تطبیق مناسب چهره با مدرک را کاهش دهد.
اگر وریفای ناموفق شد، بهتر است ابتدا پیام یا وضعیت نمایشدادهشده در HackerOne و Veriff بررسی شود و سپس مشکل اصلی برطرف گردد. ارسال مکرر مدارک متفاوت، تغییر اطلاعات واقعی حساب یا استفاده از مدارک شخص دیگر راه مناسبی برای حل مشکل نیست. اگر علت رد شدن مشخص نباشد یا امکان ادامه فرایند وجود نداشته باشد، پیگیری از پشتیبانی رسمی HackerOne مسیر مناسبتری برای مشخص شدن وضعیت حساب است.
احراز هویت HackerOne برای کاربران ایرانی چگونه است؟
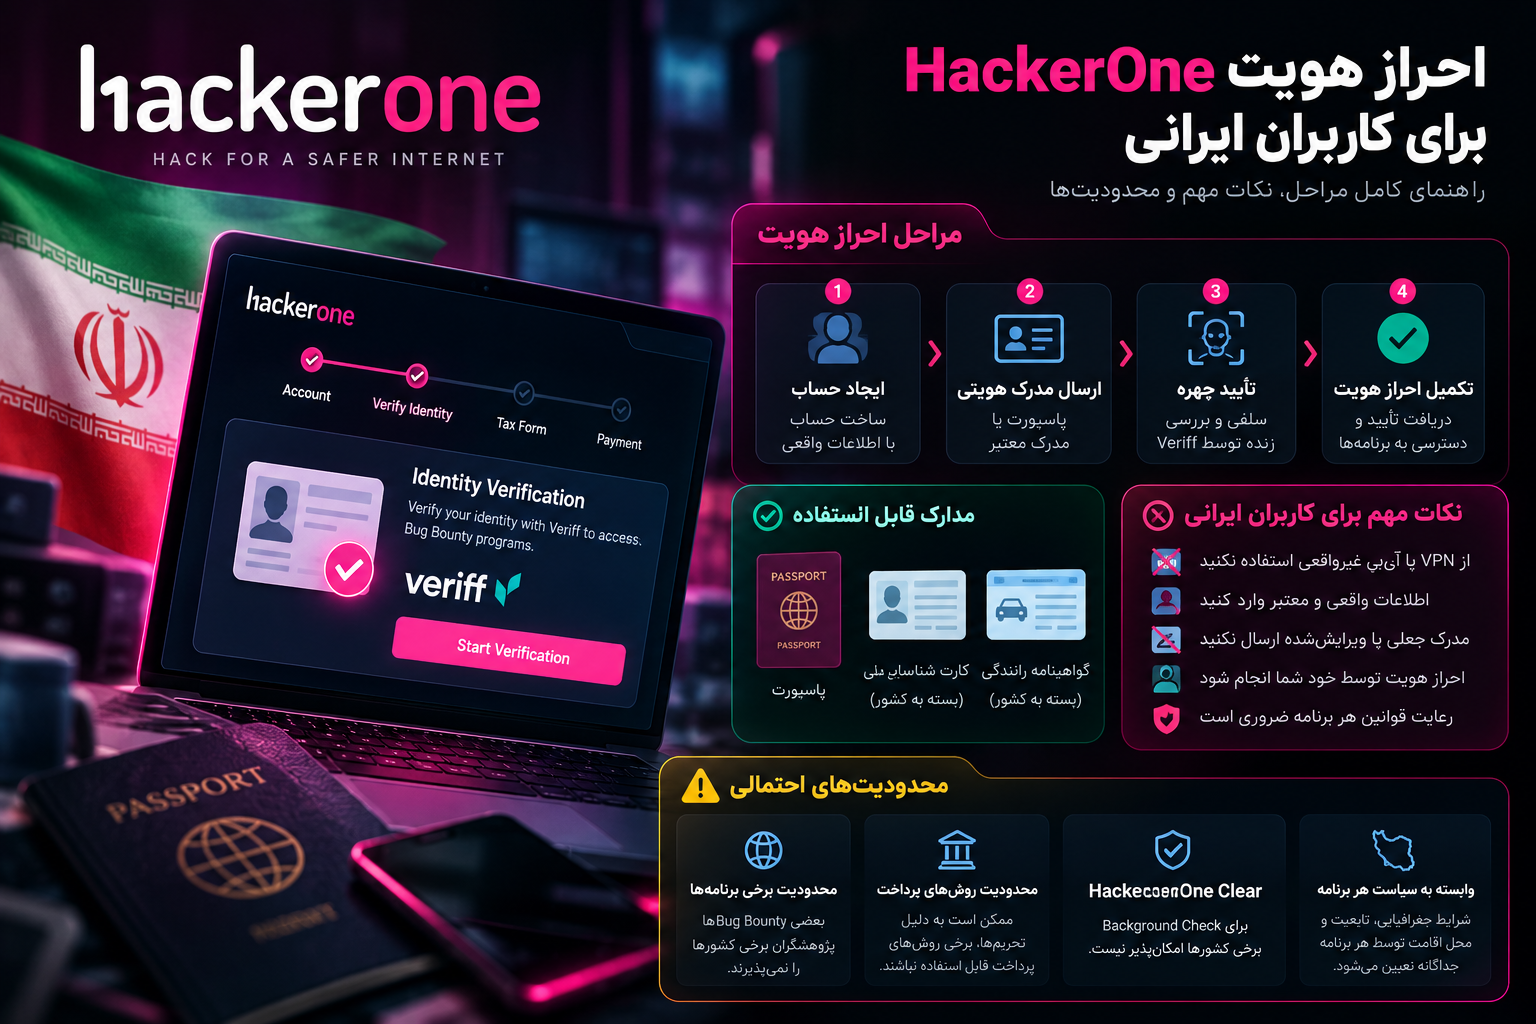
برای کاربران ایرانی، احراز هویت HackerOne را باید از دو موضوع جدا بررسی کرد: نخست امکان تأیید هویت در Veriff و دوم امکان استفاده از قابلیتهای HackerOne و دریافت پاداش. پشتیبانی یک مدرک توسط سیستم احراز هویت بهتنهایی به این معنی نیست که تمام خدمات HackerOne برای دارنده آن مدرک بدون محدودیت در دسترس خواهد بود.
در فرایند فعلی HackerOne، احراز هویت استاندارد از طریق Veriff انجام میشود و کاربر باید مدرک فیزیکی معتبر و پشتیبانیشده ارائه کند. HackerOne همچنین صراحتاً اعلام کرده استفاده از VPN، Traffic Anonymizer، شبیهساز SDK یا دستگاه Jailbreakشده در زمان انجام ID Verification میتواند باعث رد شدن وریفای شود. همچنین استفاده از شخص ثالث، مدرک جعلی یا دستکاریشده برای انجام وریفای برخلاف سیاست این پلتفرم است.
موضوع مهم دیگر، تفاوت ID Verification با HackerOne Clear است. کاربران ایرانی ممکن است بتوانند شرایط احراز هویت استاندارد را داشته باشند، اما HackerOne در فهرست فعلی کشورهایی که امکان انجام بررسی سوابق کیفری موردنیاز برای بخش Clear را ندارند، ایران را نیز ذکر کرده است. در نتیجه نباید تأیید استاندارد هویت را با واجد شرایط بودن برای Clear یکسان دانست. HackerOne Help Center
همچنین حتی پس از تأیید هویت، برای دریافت پاداش نقدی مراحل دیگری وجود دارد. HackerOne در فرایند پرداخت خود ID Verification معتبر، روش پرداخت قابل قبول و اطلاعات مالیاتی موردنیاز را بهصورت مراحل جداگانه در نظر میگیرد. HackerOne Help Center بنابراین کاربران ایرانی بهتر است پیش از شروع فعالیت با هدف کسب درآمد، علاوه بر امکان وریفای مدرک، شرایط قانونی حساب، برنامه موردنظر و امکان تکمیل مراحل دریافت Bounty را نیز بررسی کنند.
تفاوت ID Verification و HackerOne Clear چیست؟
در HackerOne دو مفهوم ID Verification و HackerOne Clear وجود دارد که نباید با یکدیگر اشتباه گرفته شوند. ID Verification همان احراز هویت استاندارد حساب است که برای تأیید هویت واقعی پژوهشگر انجام میشود و HackerOne برای این فرایند از Veriff استفاده میکند. در این مرحله، مدرک هویتی و چهره کاربر بررسی میشوند تا مشخص شود اطلاعات ارائهشده متعلق به صاحب واقعی حساب است.
| ویژگی | ID Verification | HackerOne Clear |
|---|---|---|
| هدف اصلی | تأیید هویت واقعی پژوهشگر | بررسی تکمیلی برای برنامههای حساستر |
| بررسی مدرک هویتی | دارد | دارد |
| تأیید چهره | در فرایند احراز هویت انجام میشود | احراز هویت بخشی از الزامات Clear است |
| Background Check | خیر | بله |
| کاربرد | احراز هویت استاندارد حساب | دسترسی به برنامههای نیازمند Clear |
| فعال شدن خودکار | پس از تکمیل موفق وریفای | خیر؛ شرایط جداگانه دارد |
| وضعیت برای ایران | وابسته به شرایط و مدارک پشتیبانیشده | Background Check موردنیاز Clear در حال حاضر برای ایران در دسترس نیست |
اما HackerOne Clear سطح متفاوتی از بررسی پژوهشگر است. Clear برای برنامهها و سازمانهایی طراحی شده که به دلیل حساسیت سیستمها یا اطلاعات خود به بررسی بیشتری درباره پژوهشگران نیاز دارند. در این فرایند علاوه بر تأیید هویت، ممکن است Background Check یا بررسی سوابق نیز انجام شود. به همین دلیل Clear را نباید صرفاً نسخه دیگری از احراز هویت Veriff در نظر گرفت.
داشتن ID Verified نیز به این معنی نیست که حساب بهصورت خودکار Clear خواهد شد. برای دریافت وضعیت Clear باید شرایط مربوط به آن جداگانه تکمیل شود و امکان انجام بررسیهای موردنیاز نیز برای کشور کاربر وجود داشته باشد. طبق اطلاعات فعلی HackerOne، انجام Background Check موردنیاز Clear برای برخی کشورها از جمله ایران در دسترس نیست.
پس اگر هدف شما فعالیت عادی در برنامههای Bug Bounty است، باید شرایط همان برنامه را بررسی کنید. برخی برنامهها تنها به ID Verification نیاز دارند، در حالی که بعضی برنامههای خصوصی یا حساس ممکن است شرایط بیشتری مانند HackerOne Clear داشته باشند. بنابراین مشاهده عبارت Clear Required در یک برنامه به معنی همان احراز هویت معمولی حساب نیست و باید این دو مرحله را جدا از یکدیگر در نظر گرفت.
بعد از احراز هویت چگونه پاداش HackerOne را دریافت کنیم؟
تکمیل احراز هویت HackerOne بهتنهایی برای دریافت پاداش کافی نیست. زمانی که یک آسیبپذیری معتبر در برنامهای که پرداخت Bounty دارد گزارش میکنید و سازمان تصمیم به پرداخت پاداش میگیرد، حساب شما باید شرایط لازم برای دریافت وجه را نیز داشته باشد. HackerOne این مراحل را در بخش Rewards and Payments مدیریت میکند.
یکی از مراحل اصلی، ثبت Payment Method یا روش دریافت وجه است. روشهای پرداخت قابل استفاده میتوانند با توجه به کشور، شرایط حساب و سرویسهای پرداخت پشتیبانیشده متفاوت باشند. به همین دلیل نباید قبل از بررسی حساب فرض کرد که یک روش پرداخت مشخص برای همه کاربران یا همه کشورها در دسترس است.
مرحله مهم دیگر تکمیل Tax Form است. اطلاعات مالیاتی باید با مشخصات واقعی صاحب حساب و اطلاعات هویتی ارائهشده هماهنگ باشد. در صورت وجود مغایرت میان نام و اطلاعات هویتی، مالیاتی یا پرداخت، ممکن است فرایند دریافت پاداش نیازمند بررسی بیشتری شود. به همین دلیل بهتر است اطلاعات این بخشها از ابتدا بهصورت صحیح و متعلق به همان صاحب حساب ثبت شوند.
پس از آماده شدن ID Verification، اطلاعات مالیاتی و روش پرداخت، پاداشهای تأییدشده میتوانند مطابق فرایند پرداخت HackerOne پردازش شوند. البته Verified شدن حساب به معنی تضمین دریافت Bounty نیست؛ مبلغ و شرایط پاداش به برنامه، اعتبار گزارش، شدت آسیبپذیری و تصمیم سازمان مربوطه بستگی دارد.
برای کاربران ایرانی نیز باید محدودیتهای قانونی و دسترسی به روشهای پرداخت را جدا از امکان احراز هویت بررسی کرد. موفقیت در Veriff لزوماً به معنی فعال بودن روش دریافت پاداش برای ایران نیست و شرایط پرداخت باید بر اساس وضعیت فعلی HackerOne و کشور کاربر بررسی شود.
Tax Form هکر وان چیست و چه ارتباطی با احراز هویت دارد؟
بعد از تکمیل احراز هویت HackerOne، برای دریافت پاداش باید بخشهای مربوط به پرداخت حساب نیز تکمیل شوند. یکی از مهمترین این بخشها Tax Form یا فرم اطلاعات مالیاتی است. Tax Form از ID Verification جداست؛ یعنی تأیید هویت بهتنهایی باعث تکمیل فرم مالیاتی نمیشود.
اطلاعات واردشده در Tax Form باید واقعی و متعلق به همان صاحب حساب HackerOne باشد. نام و مشخصات هویتی ثبتشده در این قسمت باید با اطلاعات احراز هویت هماهنگ باشند. وجود مغایرت میان مشخصات هویتی، اطلاعات مالیاتی و اطلاعات پرداخت میتواند باعث تأخیر یا نیاز به بررسی بیشتر هنگام دریافت Bounty شود.
نوع Tax Form موردنیاز برای همه پژوهشگران یکسان نیست و براساس وضعیت کاربر تعیین میشود. به همین دلیل هنگام تکمیل این قسمت باید اطلاعات متناسب با شرایط واقعی خود را وارد کنید.
طبق راهنمای HackerOne، فرم مالیاتی دارای دوره اعتبار است و در حال حاضر باید هر سه سال یکبار مجدداً تکمیل شود. بنابراین پژوهشگرانی که بهصورت مستمر در HackerOne فعالیت میکنند، بهتر است اعتبار Tax Form خود را در بخش پرداخت حساب بررسی کنند.
برای دریافت پاداش، سه بخش اصلی حساب اهمیت دارند: ID Verification برای تأیید هویت، Tax Form برای ثبت اطلاعات مالیاتی و Payment Method برای تعیین روش دریافت وجه. این سه مرحله به یکدیگر مرتبط هستند، اما هرکدام باید بهصورت جداگانه تکمیل شوند.

آیا میتوان پاداش HackerOne را به حساب شخص دیگری دریافت کرد؟
در HackerOne بهتر است اطلاعات مربوط به احراز هویت، اطلاعات مالیاتی و دریافت پاداش همگی متعلق به صاحب واقعی حساب باشند. استفاده از حساب بانکی، مشخصات پرداخت یا هویت فرد دیگری میتواند باعث ایجاد مغایرت میان اطلاعات ثبتشده در بخشهای مختلف حساب و در نتیجه نیاز به بررسی بیشتر شود.
HackerOne تأکید دارد که حساب پژوهشگر و پاداشهای مرتبط با آن نباید برای انتقال مالکیت یا دریافت توسط شخص ثالث مورد استفاده قرار گیرند. به همین دلیل اگر هدف شما فعالیت مستمر و دریافت Bounty است، بهتر است از ابتدا حساب را با نام و مشخصات واقعی خودتان ایجاد کرده و مراحل ID Verification، Tax Form و Payment Method را نیز براساس همان هویت تکمیل کنید.
این موضوع مخصوصاً زمانی اهمیت پیدا میکند که HackerOne برای پردازش یک پاداش نیاز به بررسی اطلاعات پرداخت داشته باشد. اگر نام صاحب حساب، اطلاعات احراز هویت، Tax Form و مشخصات روش پرداخت با یکدیگر سازگار نباشند، ممکن است پرداخت تا زمان بررسی یا اصلاح اطلاعات انجام نشود.
برای کاربران ایرانی نیز بهتر است قبل از انتخاب هر روش دریافت وجه، بررسی شود که آن روش قانوناً برای کشور و وضعیت واقعی کاربر قابل استفاده است یا خیر. داشتن یک حساب یا کارت خارجی بهتنهایی به معنی قابل استفاده بودن آن در HackerOne نیست و مشخصات حساب پرداخت باید با الزامات فعلی پلتفرم و ارائهدهنده خدمات پرداخت سازگار باشد.
در نتیجه، مطمئنترین ساختار برای فعالیت حرفهای این است که حساب HackerOne، احراز هویت، اطلاعات مالیاتی و روش دریافت پاداش همگی بر پایه اطلاعات واقعی همان پژوهشگر تنظیم شوند تا در زمان دریافت Bounty با مغایرت هویتی یا پرداختی مواجه نشود.
بعد از احراز هویت چگونه اولین Bug Bounty را در HackerOne پیدا و گزارش کنیم؟
بعد از تکمیل احراز هویت HackerOne میتوانید به سراغ برنامههای Bug Bounty بروید و برنامهای متناسب با مهارت خود انتخاب کنید. مهمترین نکته این است که قبل از شروع تست، صفحه برنامه را بهطور کامل مطالعه کنید؛ زیرا هر برنامه قوانین، محدوده تست و شرایط پرداخت مخصوص به خود را دارد.
در صفحه هر برنامه ابتدا بخش Scope را بررسی کنید. در این قسمت مشخص شده است که کدام دامنهها، اپلیکیشنها، APIها یا سایر داراییها اجازه بررسی امنیتی دارند. تست روی دارایی خارج از Scope ممکن است باعث شود گزارش شما واجد شرایط دریافت پاداش نباشد و در برخی شرایط حتی با قوانین برنامه مغایرت داشته باشد.
بعد از Scope، بخشهای Policy، Exclusions و Bounty Table اهمیت زیادی دارند. Policy نحوه انجام تست را مشخص میکند، Exclusions آسیبپذیریها یا روشهایی را نشان میدهد که برنامه نمیپذیرد و Bounty Table نیز معمولاً مشخص میکند برای آسیبپذیریهای واجد شرایط چه ساختاری برای پاداش در نظر گرفته شده است.
اگر آسیبپذیری معتبری پیدا کردید، گزارش باید به شکلی نوشته شود که تیم امنیتی بتواند مشکل را درک و بازتولید کند. عنوان دقیق، دارایی آسیبپذیر، مراحل بازتولید، نتیجه مشاهدهشده، تأثیر امنیتی و شواهد لازم از مهمترین اجزای یک گزارش حرفهای هستند. از انجام تستهای مخرب یا اقداماتی که خارج از مجوز برنامه هستند باید خودداری شود.
در شروع فعالیت بهتر است بهجای ارسال تعداد زیادی گزارش ضعیف، روی کیفیت گزارش و رعایت Scope تمرکز کنید. گزارشهای معتبر و دقیق علاوه بر افزایش احتمال دریافت Bounty، در ساخت سابقه پژوهشگر و شاخصهایی مانند Reputation، Signal و Impact نیز اهمیت پیدا میکنند؛ موضوعی که در بخش بعدی دقیقتر بررسی میکنیم.
Reputation، Signal و Impact در HackerOne چیست؟
بعد از شروع فعالیت در HackerOne، فقط تعداد گزارشهایی که ارسال میکنید اهمیت ندارد؛ کیفیت و ارزش گزارشهای شما نیز در سابقه پژوهشگری حساب تأثیر دارد. HackerOne برای ارزیابی فعالیت پژوهشگران از شاخصهایی مانند Reputation، Signal و Impact استفاده میکند که هرکدام بخش متفاوتی از عملکرد شما را نشان میدهند.
Reputation امتیازی است که با فعالیت پژوهشگر در پلتفرم ارتباط دارد. ارسال گزارشهای معتبر و عملکرد مناسب میتواند در افزایش Reputation نقش داشته باشد، در حالی که گزارشهای نامعتبر یا فعالیتهای نامناسب ممکن است روی سابقه حساب اثر منفی بگذارند. Reputation میتواند در دیدهشدن سابقه حرفهای پژوهشگر و برخی فرصتهای موجود در پلتفرم اهمیت داشته باشد.
Signal بیشتر کیفیت و اعتبار گزارشهای شما را نشان میدهد. به زبان ساده، اگر بخش قابل توجهی از گزارشهایی که ارسال میکنید معتبر و قابل بررسی باشند، سابقه Signal بهتری خواهید داشت. به همین دلیل ارسال تعداد زیادی گزارش کمکیفیت یا بدون بررسی کافی، روش مناسبی برای ساخت یک پروفایل حرفهای نیست.
Impact بیشتر به اهمیت و شدت آسیبپذیریهای معتبری که کشف کردهاید ارتباط دارد. پیدا کردن آسیبپذیریهای دارای تأثیر امنیتی بالاتر میتواند Impact پژوهشگر را تقویت کند. بنابراین دو پژوهشگر با تعداد گزارش مشابه ممکن است از نظر Impact وضعیت متفاوتی داشته باشند.
برای ساخت یک پروفایل حرفهای در HackerOne بهتر است تمرکز اصلی روی گزارش معتبر، رعایت Scope، توضیح دقیق آسیبپذیری و ارائه شواهد قابل بازتولید باشد. در Bug Bounty کیفیت معمولاً بسیار مهمتر از ارسال تعداد بالای گزارش است و سابقه خوب میتواند در ادامه مسیر فعالیت پژوهشگر در HackerOne اهمیت بیشتری پیدا کند.
چگونه یک گزارش حرفهای در HackerOne ارسال کنیم؟
پیدا کردن آسیبپذیری تنها بخشی از فعالیت در HackerOne است؛ نحوه نوشتن و ارسال گزارش نیز اهمیت زیادی دارد. یک گزارش حرفهای باید به شکلی نوشته شود که تیم امنیتی بتواند مشکل را سریع درک کند، آن را بازتولید کند و تأثیر واقعی آسیبپذیری را تشخیص دهد. توضیحات مبهم یا ناقص میتواند بررسی یک آسیبپذیری واقعی را نیز دشوار کند.
گزارش را با یک عنوان دقیق و مشخص شروع کنید. بهجای عنوانهای کلی مانند «Security Bug»، بهتر است نوع آسیبپذیری و بخش درگیر مشخص باشد. سپس Asset یا دارایی آسیبپذیر را انتخاب کرده و مراحل بازتولید مشکل را به ترتیب توضیح دهید. این مراحل باید به اندازهای واضح باشند که تیم برنامه بتواند بدون حدس زدن، همان نتیجه را مشاهده کند.
گزارش باید شامل مراحل بازتولید واضح، شواهد کافی و Impact واقعی باشد. از بزرگنمایی شدت آسیبپذیری، ارسال گزارش تکراری، تست خارج از محدوده یا انجام آزمایشهای مخرب و بدون مجوز خودداری کنید؛ زیرا این موارد میتوانند روی بررسی گزارش و سابقه حساب پژوهشگر تأثیر بگذارند.
در قسمت Impact توضیح دهید آسیبپذیری در صورت سوءاستفاده چه اثر امنیتی واقعی میتواند داشته باشد. دسترسی غیرمجاز به اطلاعات، تغییر داده، افزایش سطح دسترسی یا تأثیر بر حساب کاربران نمونههایی از پیامدهایی هستند که در صورت ارتباط با آسیبپذیری باید دقیق توضیح داده شوند. شدت مشکل را بزرگنمایی نکنید و فقط اثری را ذکر کنید که واقعاً قابل اثبات است.
در صورت نیاز میتوانید اسکرینشات، ویدئو، درخواست و پاسخ HTTP یا Proof of Concept ایمن را نیز به گزارش اضافه کنید. شواهد باید مستقیماً به بازتولید و اثبات آسیبپذیری کمک کنند و حاوی اطلاعات غیرضروری کاربران دیگر نباشند.
پیش از ارسال نهایی نیز یکبار Scope، Policy و Exclusions برنامه را بررسی کنید. گزارش کوتاه اما دقیق، مراحل بازتولید واضح و Impact مستند معمولاً بسیار مفیدتر از یک گزارش طولانی و پراکنده است و به تیم امنیتی کمک میکند آسیبپذیری را سریعتر ارزیابی کند.
مطالب پیشنهادی
- بهترین صرافی خارجی بدون احراز هویت برای ایرانیان
- آیا بیت یونیکس برای ایرانیان تحریم است؟
- صرافی بیت یونیکس برای کدام کشور است؟
- احراز هویت بیت گت برای ایرانیان
- احراز هویت در سایت های باگ بانتی Bug Bounty
- کارت بانکی بین المللی برای سفر به خارج
- افتتاح حساب بین المللی paypal
- افتتاح حساب وایز در ایران
- وریفای حساب ردوت پی Redotpay
- احراز هویت صرافی های خارجی
چه اشتباهاتی میتواند باعث محدود شدن حساب HackerOne شود؟
فعالیت در HackerOne فقط به پیدا کردن آسیبپذیری محدود نمیشود و پژوهشگر باید قوانین خود پلتفرم و Policy هر برنامه را نیز رعایت کند. بعضی رفتارها میتوانند باعث ایجاد محدودیت برای حساب، کاهش دسترسی به برنامهها یا در موارد جدیتر تعلیق حساب شوند.
یکی از مهمترین اشتباهات، تست خارج از Scope است. هر برنامه دقیقاً مشخص میکند کدام دامنهها، APIها، اپلیکیشنها و داراییها اجازه بررسی دارند. همچنین برخی روشهای آزمایش مانند ایجاد اختلال در سرویس، مهندسی اجتماعی یا دسترسی به اطلاعات کاربران ممکن است ممنوع باشند؛ مگر اینکه برنامه صراحتاً اجازه آنها را داده باشد.
ارسال تعداد زیادی گزارش Spam، بیکیفیت، تکراری یا فاقد شواهد کافی نیز میتواند روی سابقه پژوهشگر تأثیر منفی بگذارد. قبل از ارسال گزارش بهتر است مطمئن شوید آسیبپذیری قابل بازتولید است، در Scope قرار دارد و گزارش شامل توضیحات و مدارک کافی برای بررسی تیم امنیتی است.
موضوع مهم دیگر رعایت Code of Conduct هکر وان است. ارتباط نامناسب با تیم برنامه، تلاش برای تحت فشار قرار دادن سازمان جهت دریافت Bounty، انتشار اطلاعات آسیبپذیری برخلاف Disclosure Policy یا ادامه فعالیتی که برنامه صراحتاً متوقف کردن آن را درخواست کرده، میتواند برای حساب مشکل ایجاد کند.
اگر حساب پژوهشگر توسط HackerOne محدود یا مسدود شود، ایجاد حساب جدید برای دور زدن محدودیت یا Ban Evasion راهحل مناسبی نیست و میتواند پیامدهای جدیتری از جمله محرومیت دائمی از پلتفرم داشته باشد. در چنین شرایطی باید علت محدودیت بررسی و موضوع از مسیر رسمی HackerOne پیگیری شود.
بهترین روش برای حفظ یک حساب حرفهای این است که همیشه Scope، Policy، Code of Conduct و قوانین Disclosure را قبل از شروع تست مطالعه کنید و تنها در محدودهای فعالیت کنید که برنامه صراحتاً اجازه داده است.
جمعبندی احراز هویت HackerOne و نکات مهم قبل از شروع
احراز هویت HackerOne یکی از مراحل مهم برای پژوهشگرانی است که قصد فعالیت حرفهای در برنامههای Bug Bounty و دریافت پاداش را دارند. در ساختار فعلی HackerOne، پژوهشگرانی که میخواهند در برنامههای Bug Bounty (BBP) گزارش ارسال کنند باید الزامات مربوط به ID Verification را در نظر بگیرند؛ در حالی که شرایط برنامههای VDP میتواند متفاوت باشد.
فرایند استاندارد احراز هویت از طریق Veriff انجام میشود و کاربر باید اطلاعات واقعی، مدرک هویتی معتبر و مراحل تأیید چهره را تکمیل کند. نوع مدرک قابل استفاده به کشور صادرکننده آن بستگی دارد و قبل از شروع وریفای باید از پشتیبانی شدن مدرک موردنظر اطمینان حاصل شود.
نکته مهم این است که Verified شدن حساب پایان مسیر نیست. اگر هدف شما دریافت Bounty باشد، بخشهای دیگری مانند Tax Form و Payment Method نیز اهمیت دارند. اطلاعات این قسمتها باید با هویت واقعی صاحب حساب هماهنگ باشند تا هنگام پردازش پاداش با مغایرت اطلاعات مواجه نشوید.
پس از آماده شدن حساب نیز موفقیت در HackerOne بیشتر به کیفیت فعالیت پژوهشگر وابسته است. مطالعه دقیق Scope، Policy و Exclusions، انتخاب اهداف مجاز، ارائه گزارش قابل بازتولید و توضیح صحیح Impact میتواند در ایجاد سابقه حرفهای و افزایش اعتبار حساب مؤثر باشد.
برای کاربران ایرانی نیز بهتر است احراز هویت و امکان دریافت پاداش دو موضوع جداگانه در نظر گرفته شوند. پشتیبانی شدن یک مدرک در سیستم KYC الزاماً به معنی دسترسی بدون محدودیت به تمام برنامهها یا روشهای پرداخت نیست و شرایط قانونی، برنامه انتخابی و روش دریافت پاداش باید جداگانه بررسی شوند.
اگر قصد دارید فعالیت خود را در HackerOne جدی دنبال کنید، از همان ابتدا حساب را با اطلاعات واقعی خودتان ایجاد کنید، احراز هویت را بهدرستی انجام دهید، شرایط دریافت پاداش را بررسی کنید و مهمتر از همه، تمام تستهای امنیتی را دقیقاً در محدوده مجاز هر برنامه انجام دهید. این ساختار، پایه مناسبتری برای فعالیت بلندمدت و حرفهای در HackerOne خواهد بود.
سوالات متداول
برای ارسال گزارش در برنامههای Bug Bounty (BBP)، طبق الزامات فعلی HackerOne پژوهشگر باید ID Verification را تکمیل کند. برنامههای VDP از الزام عمومی احراز هویت BBP مستثنی هستند و هر برنامه نیز ممکن است شرایط اختصاصی خود را داشته باشد.
HackerOne برای فرایند استاندارد ID Verification از سرویس Veriff استفاده میکند. در این مرحله مدرک هویتی و چهره صاحب حساب بررسی میشود تا هویت فرد تأیید شود.
نوع مدرک به کشور صادرکننده بستگی دارد. Veriff بسته به کشور میتواند از پاسپورت، کارت شناسایی، گواهینامه رانندگی یا مجوز اقامت پشتیبانی کند. همه این مدارک الزاماً برای تمام کشورها قابل استفاده نیستند.
امکان بررسی مدرک ایرانی باید براساس فهرست بهروز مدارک پشتیبانیشده Veriff بررسی شود. با این حال، تأیید هویت به معنی رفع محدودیتهای قانونی، تحریمی یا تضمین امکان دریافت Bounty نیست و این موارد جداگانه بررسی میشوند.
در بسیاری از موارد نتیجه سریعتر مشخص میشود، اما اگر وضعیت درخواست Pending باشد، بررسی ممکن است زمان بیشتری ببرد. HackerOne برای درخواستهای Pending توصیه میکند تا حدود ۷۲ ساعت برای تکمیل بررسی فرصت داده شود.
تصویر تار یا ناقص مدرک، مدرک منقضیشده یا پشتیبانینشده، مشکل در تأیید چهره و ناسازگاری اطلاعات میتوانند از دلایل ناموفق شدن وریفای باشند. مدرک و اطلاعات باید واقعی و متعلق به صاحب حساب باشند.
ID Verification برای تأیید هویت پژوهشگر است؛ اما HackerOne Clear شرایط بیشتری دارد و میتواند شامل Background Check نیز باشد. ID Verified شدن حساب به معنی دریافت خودکار وضعیت Clear نیست.
لزوماً خیر. برای دریافت پاداش علاوه بر ID Verification ممکن است لازم باشد Tax Form و Payment Method نیز تکمیل شوند. همچنین خود گزارش باید طبق شرایط برنامه واجد دریافت Bounty باشد.


